Un mot de passe sécurisé est long, unique et tiré au hasard, avec 12 caractères variés, 14 sans symbole ou 7 mots selon la CNIL, et 15 caractères selon le NIST s’il protège seul un compte. Vous n’en retenez que trois, un gestionnaire garde les autres et la double authentification couvre le jour où l’un d’eux fuit.
Le quotidien ressemble rarement à ça. Des dizaines de comptes, des symboles exigés, un changement imposé tous les trois mois… et au bout du compte, le même mot de passe partout. Vous voyez le tableau ?
Quelles règles officielles pour un mot de passe sécurisé ?
En 2026, deux textes font foi, la recommandation de la CNIL et la norme du NIST américain. Adoptée le 21 juillet 2022, la délibération n° 2022-100 de la CNIL met à égalité 12 caractères de quatre types (avec au moins 37 caractères spéciaux possibles), 14 caractères sans symbole obligatoire et une phrase de passe d’au moins 7 mots.
Finalisée le 31 juillet 2025, la norme SP 800-63B-4 du NIST exige 15 caractères pour un mot de passe utilisé seul, et 8 avec une double authentification. Le service devrait accepter au moins 64 caractères, n’impose plus de mélange de types et refuse les mots de passe courants ou compromis d’une liste de blocage ; indices et questions secrètes sont interdits.
| Référence | Longueur minimale | Mélange de caractères | Phrase de passe |
|---|---|---|---|
| CNIL, délibération 2022-100 | 12 caractères variés ou 14 sans symbole | Exigé à 12, facultatif à 14 | Acceptée dès 7 mots |
| NIST SP 800-63B-4, 2025 | 15 seul, 8 avec double authentification | Interdit de l’imposer | Acceptée, 64 caractères au moins recommandés |
| Cybermalveillance.gouv.fr | 12 signes | Conseillé, 4 types | Premières lettres, phonétique |
| Compte Google | 12 conseillés | ASCII uniquement, sans accents | Suite de mots conseillée |
Source : CNIL, NIST, Cybermalveillance.gouv.fr, Google
Tous s’accordent sur la longueur et l’unicité ; Cybermalveillance.gouv.fr et Google écartent aussi les informations personnelles. Le désaccord porte sur les symboles, exigés par la CNIL à 12 caractères, facultatifs à 14, et dont le NIST interdit l’obligation.
Un site refuse votre mot de passe de 18 caractères faute de symbole ? Il suffit d’en ajouter un, sans rien raccourcir.
Quiz · 4 questions
Connaissez-vous les règles officielles ?
La longueur compte plus que les symboles
À alphabet égal, chaque caractère ajouté multiplie le nombre de combinaisons, alors qu’un symbole ne fait qu’agrandir l’alphabet. La longueur pèse donc plus que la variété.
Une attaque par force brute essaie toutes les combinaisons, soit le nombre de signes à la puissance de la longueur. En bits, on multiplie la longueur par log2 du nombre de signes, et chaque bit double le travail. Avec les 37 caractères spéciaux de la CNIL, l’alphabet compte 99 signes, 62 sans symbole.
Le calcul n’a rien de sorcier :
- 12 caractères sur 99 signes, soit 99^12, donnent environ 8,9 × 10^23 combinaisons, ou 80 bits ;
- 14 caractères sur 62 signes, soit 62^14, en donnent 1,2 × 10^25, ou 83 bits, quatorze fois plus sans un symbole ;
- 17 minuscules, soit 26^17, atteignent aussi 80 bits.
Passer de 12 à 14 caractères multiplie le travail par 62², soit 3 844, quand l’ajout des 37 symboles le multiplie par (99/62)^12, environ 275. Deux caractères de plus pèsent quatorze fois plus que tous les symboles réunis !
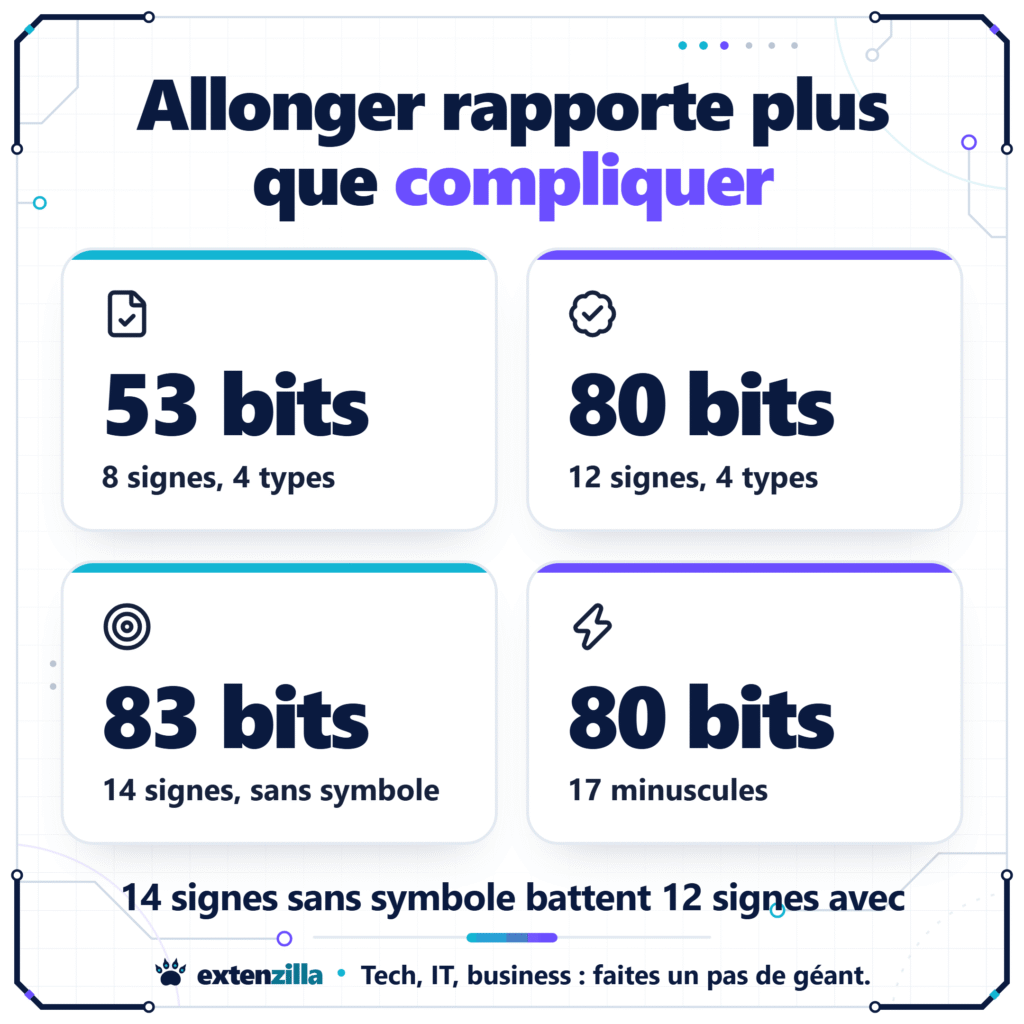
La CNIL module l’exigence avec trois seuils d’entropie, 80 bits pour un mot de passe seul (forum, blog), 50 bits si le service freine les essais ou bloque après 10 échecs (webmail, site marchand) et 13 bits avec un matériel détenu et un blocage après 3 échecs (carte bancaire, téléphone). Huit caractères variés, environ 53 bits, ne suffisent donc que derrière un service qui bloque les essais.
Cela dit, ce calcul suppose un tirage au hasard, comme les temps de cassage de nombreux testeurs en ligne. Les dictionnaires d’attaque essaient d’abord mots courants, prénoms, années, substitutions (a en @, o en 0) et point d’exclamation final ; « P@ssw0rd2026! » tombe très vite, d’où la liste de blocage du NIST.
Comment créer un mot de passe fort et le retenir ?
Vous avez deux ou trois mots de passe à retenir de tête ? La phrase de passe fait le travail, et le générateur du gestionnaire s’occupe du reste.
Une phrase de passe de sept mots
La CNIL demande au moins 7 mots. On les tire au hasard, avec des dés et une liste ou un générateur, jamais dans une citation connue.
En supposant une liste de 2 000 mots (environ 2^11), chaque mot vaut 11 bits et sept mots environ 77, un peu moins que les exemples à 12 et 14 caractères. Pour la retenir, on imagine une scène absurde qui les enchaîne, une girafe dans un bocal, un lundi…
Voici la méthode, en cinq étapes :
- Tirer 7 mots au hasard, avec des dés ou le générateur d’un gestionnaire.
- Garder l’ordre du tirage, même s’il sonne mal.
- Relier les mots par un tiret, un point ou une espace si le service l’accepte.
- Retirer les accents si le service les refuse, comme Google.
- Ajouter un chiffre ou un symbole seulement si le site l’exige.
Le hasard bat toutes les astuces de substitution. « Marseille2026! » coche toutes les cases avec ses 14 signes de quatre types, mais un dictionnaire teste d’abord ce schéma (ville, année, point d’exclamation) ; « girafe-bocal-lundi-fanfare-cerise-volcan-tuba » aligne 7 mots tirés au hasard.
La méthode des premières lettres
Cette méthode, citée par Cybermalveillance.gouv.fr avec sa cousine phonétique, garde les initiales, les chiffres et la ponctuation d’une longue phrase personnelle. « Mon premier vélo rouge a coûté 120 francs en 1998 ! » devient ainsi « Mpvrac120Fe1998! », soit 16 signes.
C’est plus court à taper ; en revanche, c’est plus fragile si la phrase se devine, d’où un minimum de 14 signes.
Les mots de passe à bannir
Les suites (123456, azerty), les informations personnelles (prénom, date de naissance, nom du chat), le mot maquillé comme « P@ssw0rd », la même base de site en site et le mot de passe par défaut d’une box tombent en premier.
Les exemples de cet article sont publiés, donc grillés ! Aucun ne se réutilise tel quel.
Faut-il un gestionnaire de mots de passe ?
Oui, dès que vous avez plus d’une poignée de comptes. Un mot de passe réutilisé qui fuit d’un site est aussitôt essayé ailleurs ; unique, il n’expose que le compte touché.
Le gestionnaire génère des mots de passe longs et aléatoires, les stocke chiffrés et les remplit à votre place, ce que le NIST oblige les services à accepter.
Google conseille d’enregistrer ses mots de passe dans son compte Google ou un gestionnaire de confiance, Apple les range dans son trousseau, et KeePassXC, logiciel libre en français, est certifié par l’ANSSI en version 2.7.9.
Pour autant, tout repose sur le mot de passe maître et sur le compte qui synchronise, d’où la phrase de passe de 7 mots et la double authentification. C’est le prix à payer, car au-delà de trois secrets, la mémoire cède.
Vous devez vous connecter sur un ordinateur partagé ? On n’y enregistre rien, on pense à passer en navigation privée et à fermer ses sessions, puis on change les mots de passe saisis.
Faut-il changer son mot de passe tous les 3 mois ?
Non, pas pour un compte personnel. Le NIST interdit d’imposer un changement périodique mais l’exige en cas de compromission ; la CNIL l’a abandonné en 2022, comme l’ANSSI en 2021, en le gardant toutefois pour les comptes d’administration.
À date fixe, le changement produit des variantes prévisibles (même base, saison ou chiffre qui change), vite devinées à partir de l’ancien mot de passe. On change donc au moindre doute, et seulement dans ce cas.
Voici les cas qui le justifient :
- au moindre doute, sans attendre de confirmation ;
- quand le service annonce une fuite ;
- après une saisie sur un ordinateur partagé ;
- après l’avoir communiqué à quelqu’un ;
- sur un équipement livré avec un mot de passe par défaut ;
- périodiquement, pour un compte administrateur seulement.
Les alertes de connexion et l’audit du gestionnaire donnent le signal.
Prenons un dimanche soir où une alerte signale une connexion inconnue à votre messagerie. On change le mot de passe depuis un appareil sûr, on déconnecte les autres sessions et on vérifie l’activité récente, comme pour contrôler l’activité de son compte Google. Reste à le changer partout où il servait, étape inutile si chaque compte a le sien !
Quel code de verrouillage pour son téléphone ?
Un code de 6 chiffres tiré au hasard protège mieux qu’un schéma, et le danger vient moins des essais à l’aveugle que du code observé.
Une étude d’Aviv, Davin, Wolf et Kuber (ACSAC 2017) le montre. Après une seule observation, 64,2 % des schémas à 6 points sont reproduits, contre 10,8 % des codes à 6 chiffres, et 79,9 % contre 26,5 % après plusieurs. Même sans les traits, le schéma est reproduit dans 35,3 % des cas après une observation, 52,1 % après plusieurs.
Le code se choisit dès lors au hasard, sans date ni suite, y compris à 8 chiffres. Vous prenez le métro tous les jours ? On cache la saisie, et Face ID ou l’empreinte limitent les saisies en public.
Contre les essais à l’aveugle, l’iPhone impose des délais croissants, aucun jusqu’à la 3e erreur, puis 1 min, 5 min, 15 min, 1 h, 3 h et 8 h, avant de se verrouiller à la 10e ; la Secure Enclave les applique même après un redémarrage.
Faisons le calcul : 1 + 5 + 15 + 60 + 180 + 480 = 741 minutes, soit plus de 12 heures avant la 10e tentative ! Avec 10 essais sur 1 000 000 de combinaisons, le voleur a 1 chance sur 100 000 de tomber juste. L’option qui efface l’iPhone après 10 erreurs suppose une sauvegarde à jour.
Le code garde néanmoins bien plus que l’écran, puisqu’il donne aussi accès au trousseau, à l’effacement, à la désactivation du mode Perdu et au compte Apple.
La Protection en cas de vol de l’appareil, disponible depuis iOS 17.3, ferme cette porte hors de vos lieux connus ; elle s’active dans Réglages, rubrique Face ID et code, avec la double authentification et Localiser. C’est le réglage qui compte le plus, puisqu’il prive le code observé de ses effets les plus graves. Sur Android, le principe reste le même, un code tiré au hasard et tapé à l’abri des regards.
La double authentification arrête un mot de passe volé
Un mot de passe parfait peut être volé, par une fausse page de connexion ou une fuite chez le service ; le second facteur bloque alors l’intrus. La CNIL le juge plus sûr que le mot de passe seul, et le NIST ramène le minimum de 15 à 8 caractères quand il s’ajoute.
Le second facteur peut être un code par SMS, une application, une notification ou une clé physique ; l’application et la clé offrent plus de garanties que le SMS. Les clés d’accès vont plus loin et remplacent le mot de passe, chez Google comme dans le trousseau d’Apple.
Par où commencer ? La messagerie passe avant tout le reste, car le lien « mot de passe oublié » y arrive presque toujours. De fait, celui qui la tient tient un passe-partout ! Suivent le gestionnaire et son compte de synchronisation, puis la banque et les comptes professionnels.
Les codes de secours se rangent sous clé ou dans le gestionnaire, pour ne pas rester à la porte de son propre compte si le téléphone disparaît.
Votre sécurité tient donc à trois décisions, une phrase de passe de 7 mots pour le gestionnaire, un mot de passe généré pour chaque compte et la double authentification, messagerie en tête. S’y ajoute un code de téléphone que personne ne vous a vu taper, protégé sur iPhone par plus de 12 heures d’attente avant la 10e tentative.
FAQ - Questions fréquentes
Comment transmettre un mot de passe de façon sécurisée ?
L’identifiant et le mot de passe ne voyagent jamais dans le même message. Le partage du gestionnaire ou un lien à usage unique fait l’affaire, et le destinataire change le mot de passe à sa première connexion.
Quels réflexes pour protéger son identité numérique ?
On remplace les mots de passe par défaut des objets connectés et on ne confie jamais le sien à un prétendu dépanneur. La messagerie se protège en premier.
Les testeurs de mot de passe en ligne sont-ils fiables ?
Beaucoup supposent un tirage au hasard et ignorent les schémas humains, comme l’année finale, que seuls certains repèrent. Y saisir un vrai mot de passe l’expose sans raison ; l’audit du gestionnaire fait le même travail en interne.
Peut-on noter ses mots de passe sur papier ?
Google admet les pense-bêtes rangés sous clé, mais Cybermalveillance.gouv.fr préfère le gestionnaire au carnet. Le papier reste utile pour les codes de secours de la double authentification.

L'auteur
Romain Frutos
Consultant SEO · Fondateur d'Extenzilla
Il accompagne depuis 6 ans entreprises et agences sur leur visibilité : SEO technique, stratégie sémantique, netlinking, et désormais visibilité dans les moteurs IA.